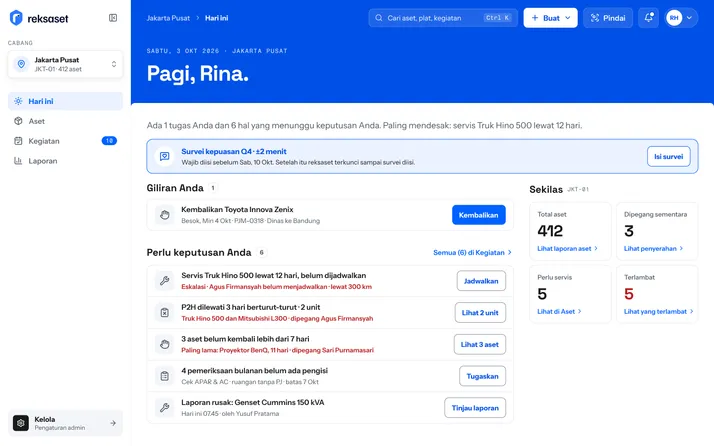
Data perusahaan Anda tidak bercampur dengan perusahaan lain
Instalasi sendiri per perusahaan, akses per cabang dan peran, dan jejak setiap perubahan.
Diperbarui
- Instalasi sendiri
- Akses per cabang
- Jejak setiap perubahan
- Masuk lewat undangan
Bagaimana data perusahaan dipisahkan?
Setiap perusahaan memakai satu instalasi reksaset sendiri, dengan aplikasi dan data sendiri. Bukan satu aplikasi bersama yang menampung data banyak perusahaan.
Perusahaan A
perusahaan-a.reksaset.id
Aplikasipengguna dan aksesDataaset dan riwayatPerusahaan B
perusahaan-b.reksaset.id
Aplikasipengguna dan aksesDataaset dan riwayatPerusahaan C
aset.perusahaan-c.co.id
Aplikasipengguna dan aksesDataaset dan riwayatDomain sendiri (white-label)
Aplikasinya dibuka di alamat namaperusahaan.reksaset.id, atau di domain perusahaan sendiri lewat white-label.
Pertanyaan soal lokasi server dan pemasangan di server perusahaan dibahas langsung dengan tim kami.
Siapa bisa masuk ke aplikasi?
Hanya orang yang diundang admin perusahaan Anda. Tidak ada tombol daftar untuk umum.
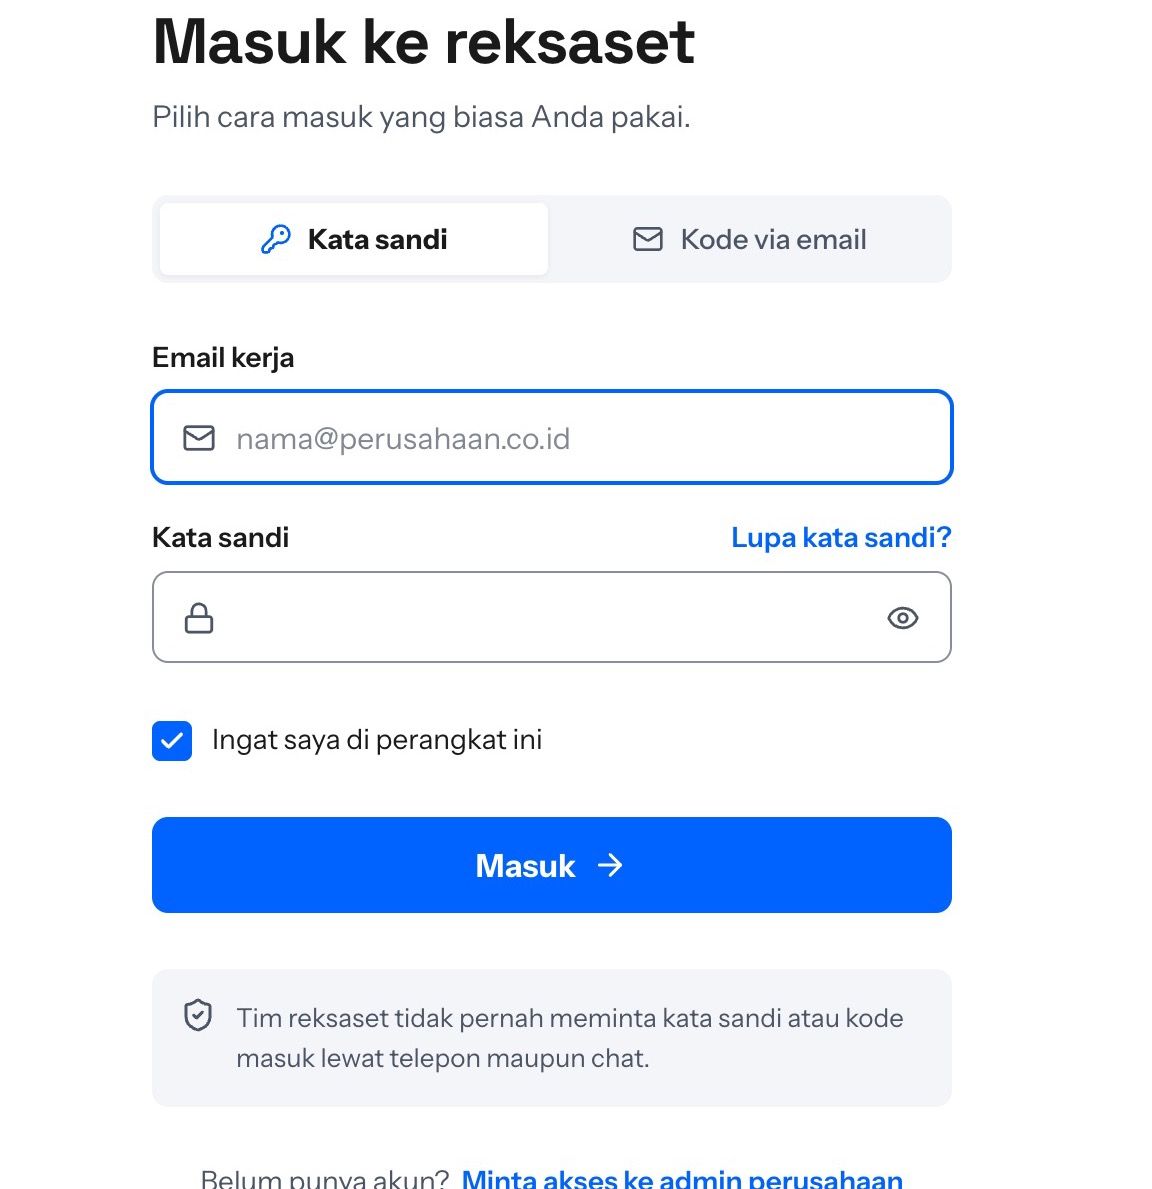
Undangan dari admin ke email
Undangan berlaku 7 hari dan bisa dibatalkan sebelum dipakai.
Kata sandi atau kode lewat email
Pengguna memilih masuk dengan kata sandi atau kode sekali pakai yang dikirim ke emailnya.
Kata sandi minimal 12 karakter
Wajib berisi huruf besar, huruf kecil, dan angka.
Dikunci 15 menit setelah 5 kali salah
Berlaku untuk masuk dengan kata sandi.
Lupa sandi, keluarkan perangkat lain
Saat mengatur ulang kata sandi, pengguna bisa sekaligus keluar dari semua perangkat lain.
Akses per cabang dan peran
Setiap pengguna punya satu peran. Peran menentukan cabang mana yang terlihat dan apa yang boleh dilakukan di sana.
| Peran bawaan | Cabang yang terlihat | Yang bisa dilakukan |
|---|---|---|
| Admin | Semua cabang | Semua pekerjaan, termasuk menu Kelola: pengguna, peran, dan pengaturan perusahaan. |
| Kepala cabang | Cabangnya sendiri | Mengelola cabangnya dan menyetujui penyerahan, transfer, dan perawatan. |
| Staf | Cabangnya sendiri | Mencatat dan mengerjakan data miliknya di cabang itu. |
| Auditor | Semua cabang | Hanya melihat. Tidak bisa mengubah apa pun. |
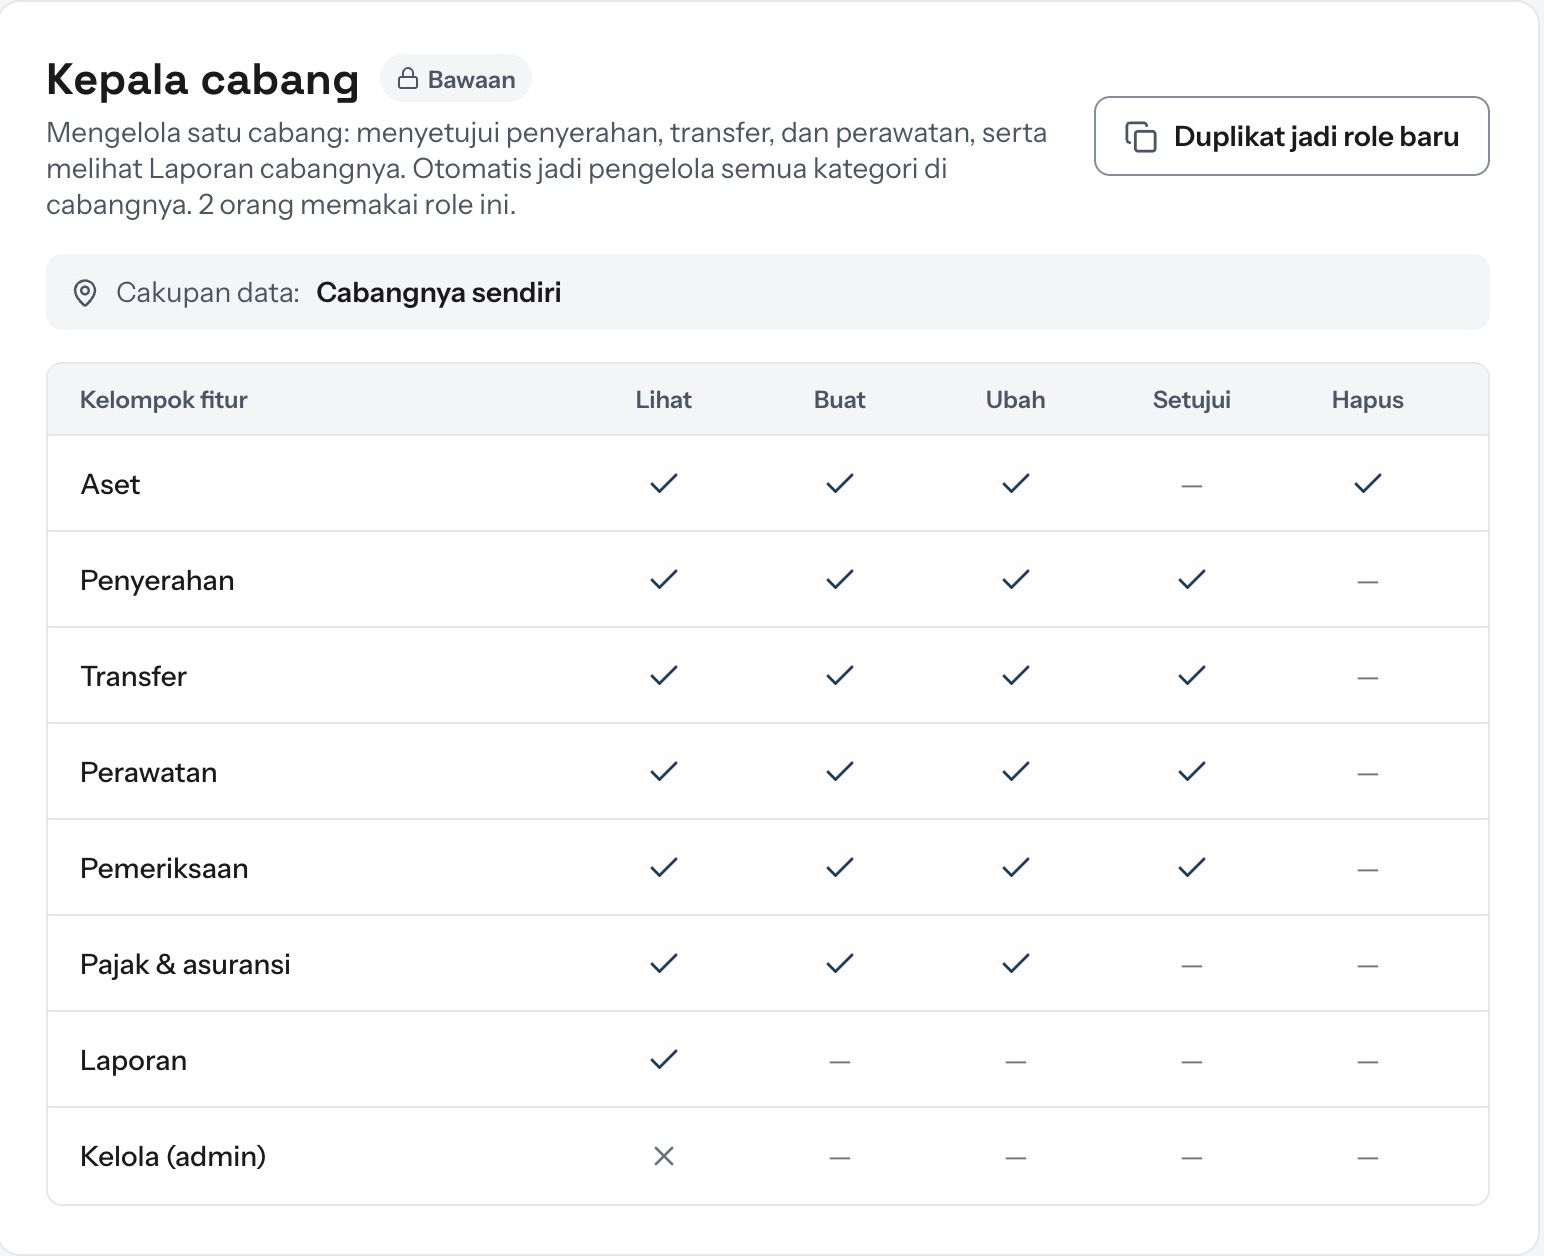
Peran sendiri, izin per kelompok fitur
Peran bawaan terkunci. Perusahaan bisa membuat peran sendiri dan mengatur izin lihat, buat, ubah, setujui, dan hapus untuk tiap kelompok fitur, misalnya siapa yang boleh menyetujui transfer antar cabang.
Dijaga juga di server
Pembatasan tidak hanya menyembunyikan menu. Halaman yang dibuka tanpa izin tetap ditolak.
Tugas khusus per kategori dan cabang
Pengelola, Pemeriksa, dan Teknisi bisa ditugaskan untuk kategori aset tertentu di cabang tertentu.
Membuka aset di cabang lain
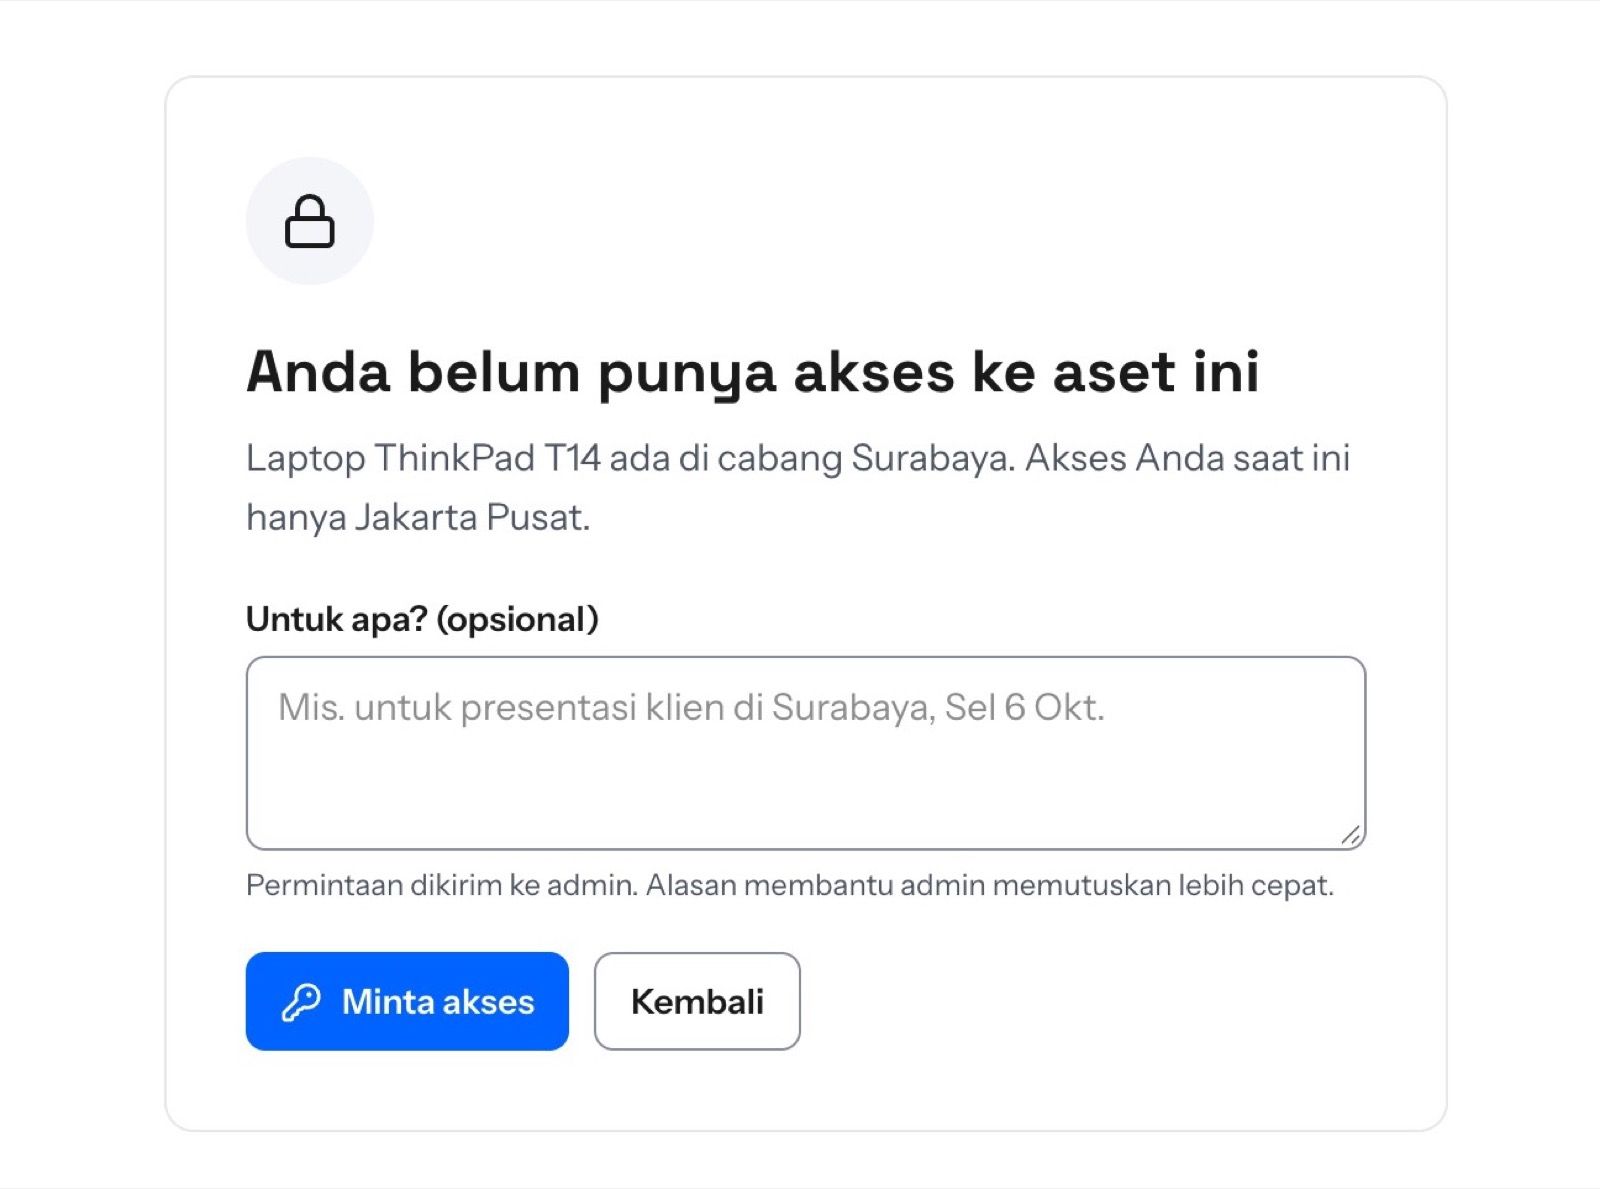
Pengguna yang membuka aset atau ruangan di cabang yang bukan aksesnya tidak melihat isinya. Yang muncul adalah layar akses ditolak dengan tombol Minta akses.
Pengguna menekan Minta akses
Boleh menulis untuk apa aksesnya. Permintaan dikirim ke admin.
Admin menyetujui sampai tanggal tertentu
Akses berlaku sampai tanggal itu, dan bisa dicabut lebih awal.
Atau admin menolak
Penolakan disertai alasan.
Saat karyawan keluar
Akses ke aplikasi dan aset yang ia pegang diurus terpisah, supaya tidak ada yang tertinggal.
Akses dicabut dari semua perangkat
Admin menonaktifkan pengguna. Aksesnya dicabut dan ia dikeluarkan dari semua perangkat yang sedang masuk.
Bisa dipulihkan
Pengguna yang dinonaktifkan bisa dipulihkan bila kembali bekerja.
Admin tidak bisa menonaktifkan dirinya sendiri
Akun admin yang sedang dipakai tidak bisa dinonaktifkan dari akun itu sendiri.
Aset yang masih dipegang
Diurus lewat mutasi karyawan: aset diserahkan ke penerima baru dengan berita acara.
Jejak setiap perubahan
Tiga lapis catatan, supaya selalu bisa dijawab siapa mengubah apa, dan kapan.
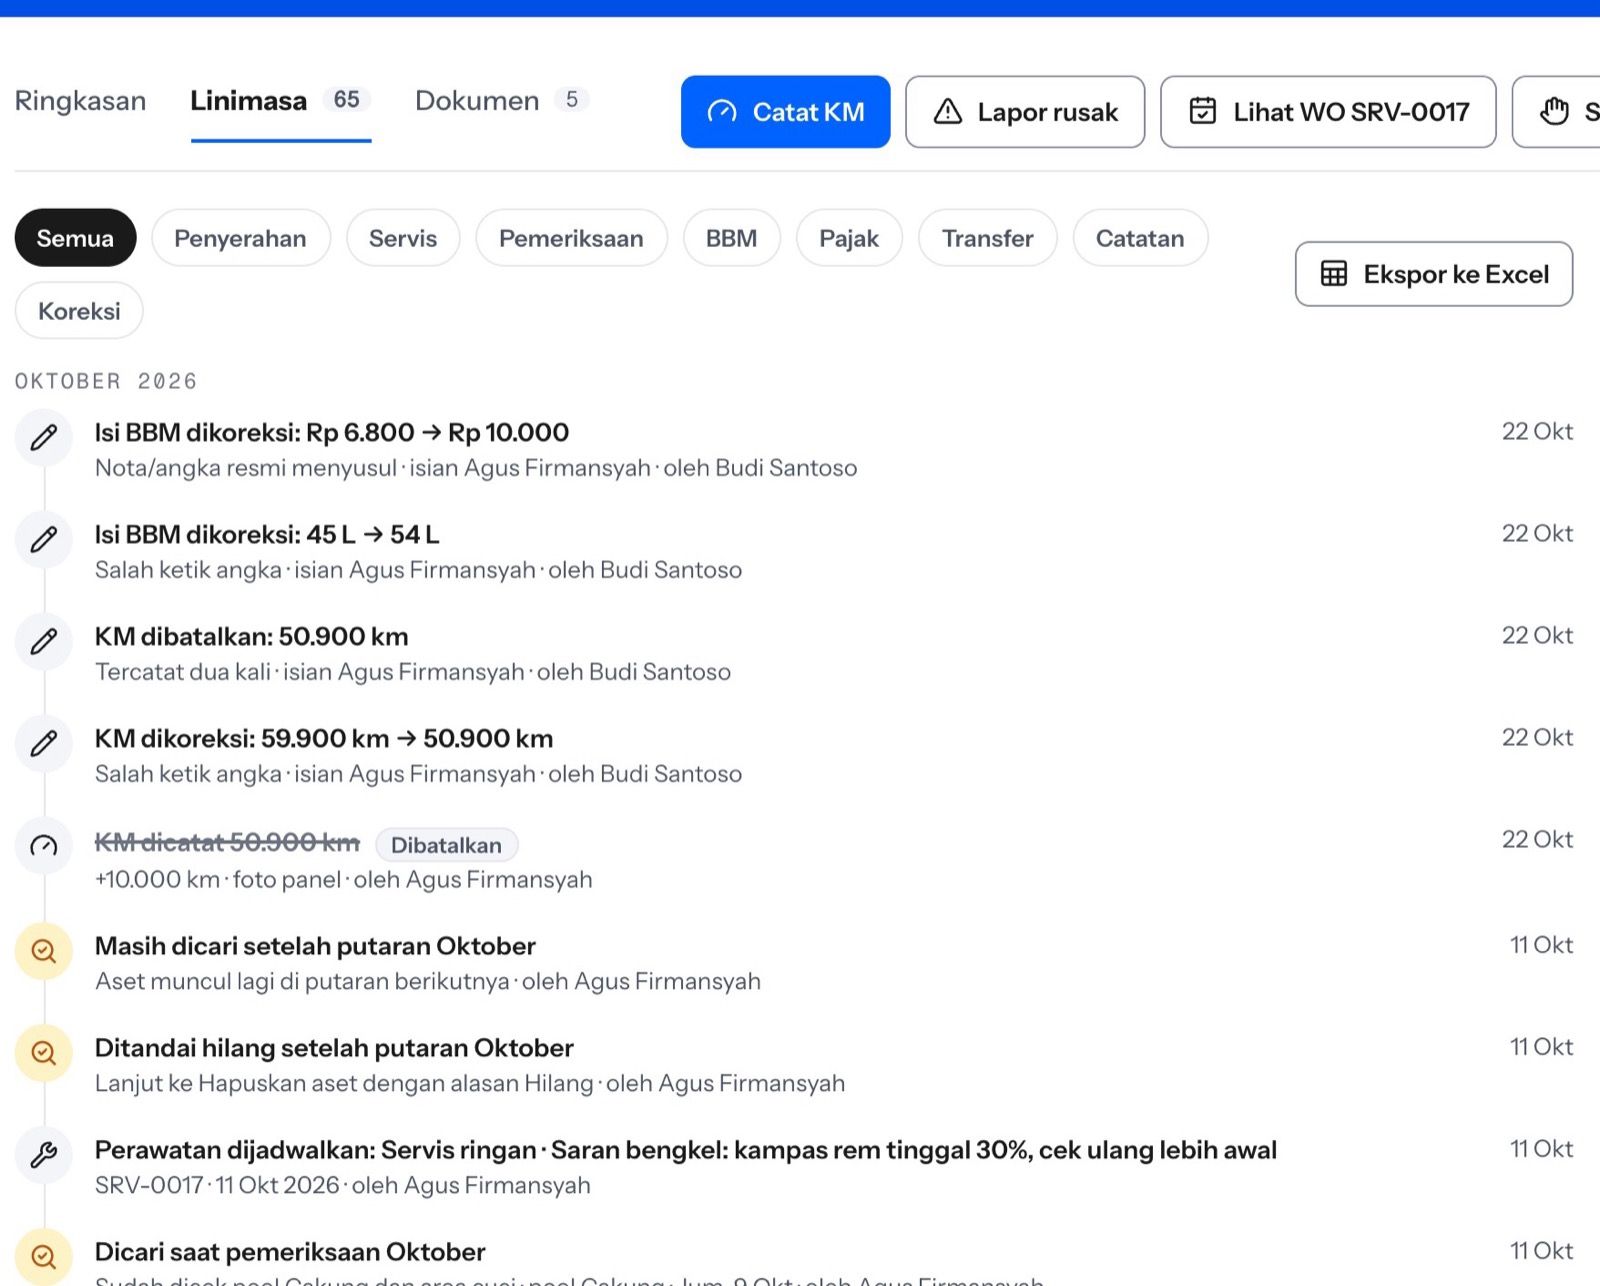
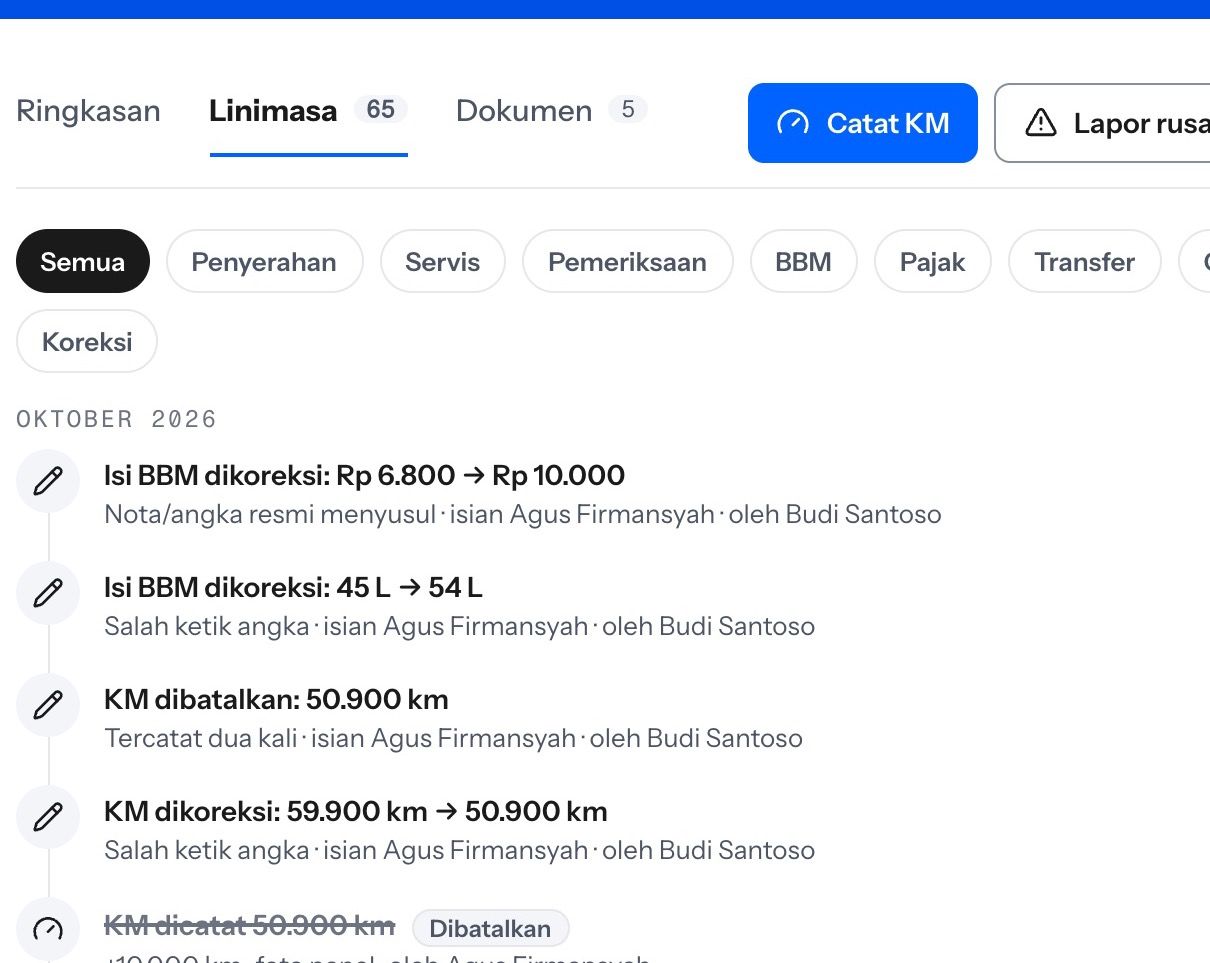
Linimasa aset
Pemegang, lokasi, kondisi, servis, pemeriksaan, dan transfer tercatat otomatis di setiap aset.
Log aktivitas
Semua perubahan oleh admin tercatat: siapa, kapan, dan apa yang diubah.
Koreksi dengan alasan
Salah input dikoreksi dengan alasan wajib. Nilai lama tetap tersimpan dan ditandai Dikoreksi atau Dibatalkan.
Arsip aset
Aset yang dihapuskan tetap bisa dilihat sebagai arsip.
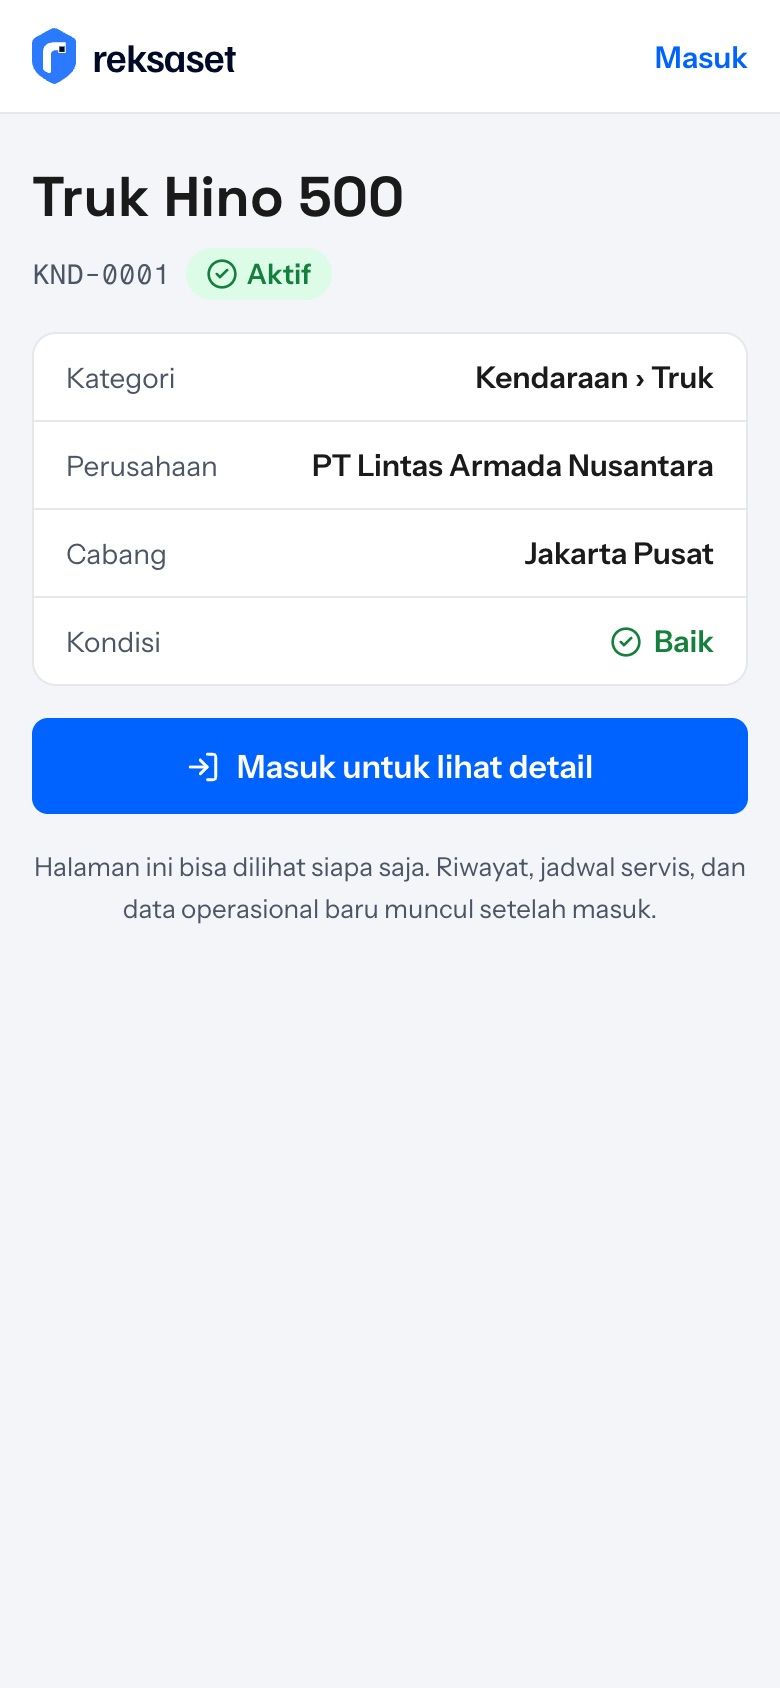
Apa yang terlihat saat orang lain memindai QR?
Stiker QR menempel di aset, jadi siapa saja bisa memindainya. Isinya dibatasi.
Tanpa akun
- Nama dan kode aset
- Status dan kondisi
- Kategori, perusahaan, cabang
- Tombol masuk
Setelah masuk
- Riwayat dan linimasa
- Jadwal servis dan pemeriksaan
- Data operasional lain
- Sesuai akses cabang pengguna
Pertanyaan tentang keamanan data
Pertanyaan teknis yang lebih rinci, seperti lokasi server, pencadangan, atau kebijakan internal perusahaan Anda, dijawab langsung oleh tim kami.
Tanya lewat WhatsAppHalaman ini tentang data di dalam aplikasi perusahaan Anda. Untuk data pengunjung situs reksaset.id, lihat kebijakan privasi.
Kebijakan privasi →Apakah data kami bercampur dengan perusahaan lain?
Tidak. Setiap perusahaan memakai instalasi, aplikasi, dan data sendiri.
Siapa yang bisa melihat aset di cabang lain?
Hanya pengguna yang diberi akses ke cabang itu, serta Admin dan Auditor. Pengguna lain bisa mengajukan permintaan akses, yang disetujui sampai tanggal tertentu.
Bisakah auditor memeriksa tanpa mengubah data?
Bisa. Peran Auditor melihat semua cabang, tetapi tidak bisa mengubah apa pun.
Bagaimana kalau karyawan berhenti bekerja?
Admin mencabut aksesnya dan mengeluarkannya dari semua perangkat. Aset yang ia pegang diurus lewat mutasi karyawan.
Apakah reksaset punya sertifikasi keamanan seperti ISO 27001?
Belum, dan kami tidak mengklaimnya. Pertanyaan teknis soal keamanan bisa ditanyakan langsung ke tim kami.
Apakah data bisa diekspor?
Laporan bisa diekspor ke Excel, Laporan Pemeriksaan juga ke PDF, dan daftar aset bisa diekspor ke CSV.
Halaman ini tentang data di dalam aplikasi perusahaan Anda. Untuk data pengunjung situs reksaset.id, lihat kebijakan privasi.
Kebijakan privasi →Ada pertanyaan soal data Anda?
Tanyakan langsung ke tim kami, atau lihat sendiri pembatasan akses di demo berisi data contoh.